一款早已被遗弃的Popcorn Time更新程序,让高达35万台Mac暴露在远程接管风险之下,潜在攻击者可借此执行恶意代码并获得完整系统权限。
Eye Research的安全研究人员在2026年10月22日发布的研究报告中详细披露了这一发现,该报告涉及名为“Operation IXIM”的行动。漏洞影响的是Time4Popcorn,这是一款热门BitTorrent流媒体应用的废弃分支。原项目于2014年关闭后,该分支仍以Popcorn Time的名义继续传播。
部分用户早已不再使用Popcorn Time,但其更新程序仍在后台运行。Eye Research发现攻击者可劫持该更新程序安装恶意软件,并在2025年11月至2026年3月期间进行了干预。
被遗忘的更新程序如何让数十万台Mac暴露
调查始于Eye Research发现客户的一台Windows电脑上的更新程序正在联系一个已被遗弃的域名。研究人员注册了该域名后发现,每秒仍有大约50个请求从仍在运行该软件的设备发来。
在macOS上,存在漏洞的组件是一个名为PT.updd的特权辅助程序,它会在电脑启动时自动运行。与其他macOS后台服务一样,该更新程序可以独立于主程序运行,即使用户并未主动使用Popcorn Time。
更新程序通过未加密的HTTP连接联系服务器,并在未验证数字签名的情况下接受下载的代码。在Mac上,这些代码以root权限运行,使攻击者能够以最高系统权限执行命令。
任何控制其中一个废弃更新域名、或能够操纵网络流量的人,都可能利用这一机制。该漏洞被分配编号CVE-2026-30612,不过Eye Research并未证实犯罪分子已实际利用过它。
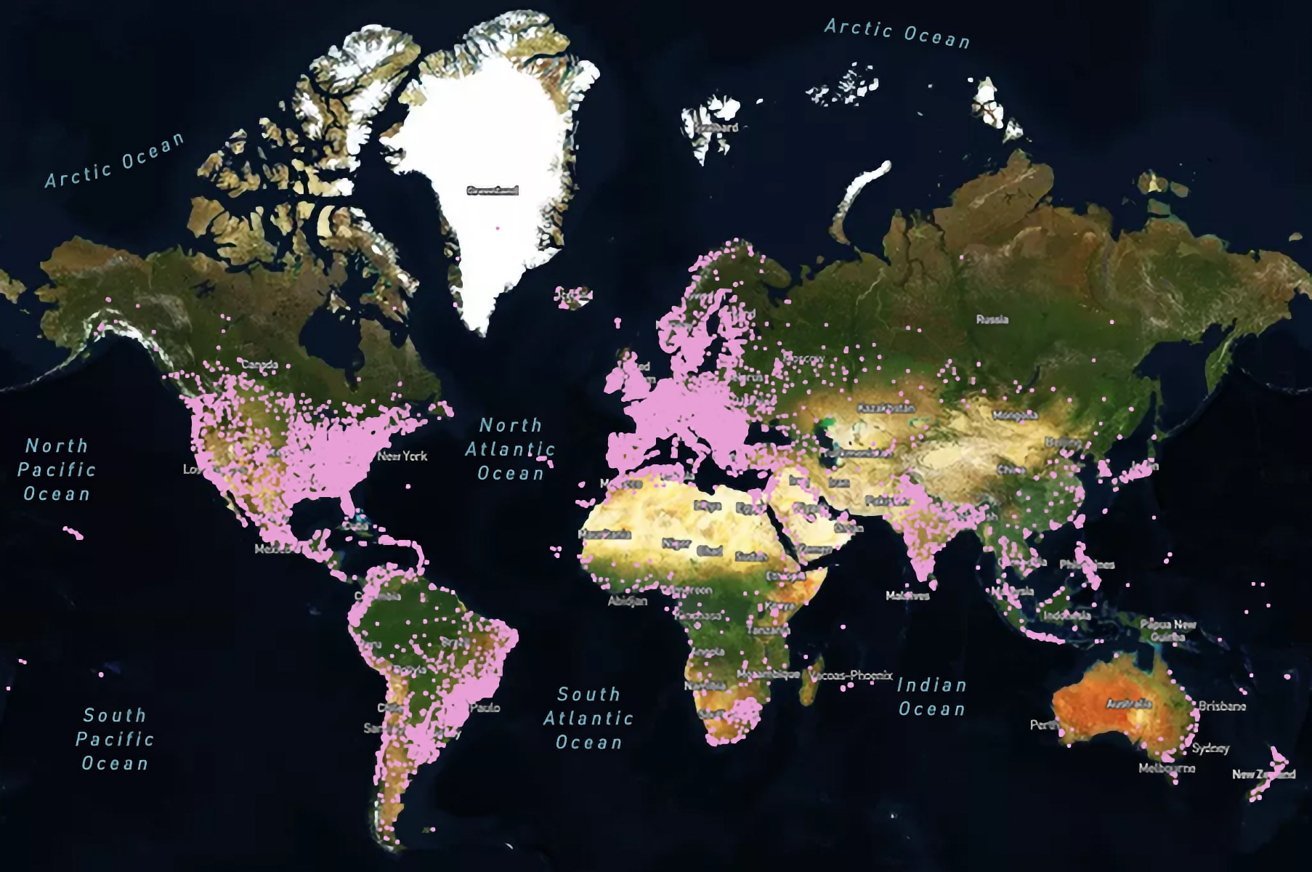
“我们使用kepler.gl对部分IP地址进行了映射,发现它们遍布各地。” 图片来源:Eye Research
确定受影响的Mac数量颇为困难。研究人员最初记录了大约170万个独特的Mac标识符,但后来发现电脑主机名或网络硬件地址的变化会导致同一台机器多次出现。
Eye Research将估算修正为25万至35万台Mac。该公司还估计约有250万至300万台Windows电脑曾联系过受影响的更新基础设施,不过这些数字并非经过验证的独立设备计数。
研究人员利用漏洞禁用更新程序
由于原开发者已消失且没有官方补丁,Eye Research决定利用存在漏洞的更新机制来保护受影响的电脑。研究人员开发了一个小型更新,用于禁用负责检查新软件的后台服务。
在Mac上,该更新运行一条shell命令,停止负责启动PT.updd的启动守护进程。干预并未移除应用程序本身,Eye Research表示其修复方案旨在不影响其他软件和文件。
这一做法引发了法律和伦理问题,因为研究人员在未经电脑所有者明确许可的情况下执行了代码。Eye Research表示已咨询法律团队,并在更广泛部署前进行了充分测试。
行动还遇到了意外障碍,涉及杀毒软件。在Windows上,11家安全厂商最初将修复工具检测为恶意软件,因为它禁用了现有服务,促使研究人员修改代码以避免这些检测。
截至2025年12月,Eye Research报告称已向超过100万台系统部署了更新。此次行动最终分发了超过200万次更新下载,不过这一数字并不一定代表200万台独立电脑或已确认成功修复。
到2026年3月1日,该公司仍每天推送约5000次更新,较早期数量下降了98%。随后Eye Research结束了部署,并在3月下旬将控制的15个域名转让给非营利组织Shadowserver Foundation。
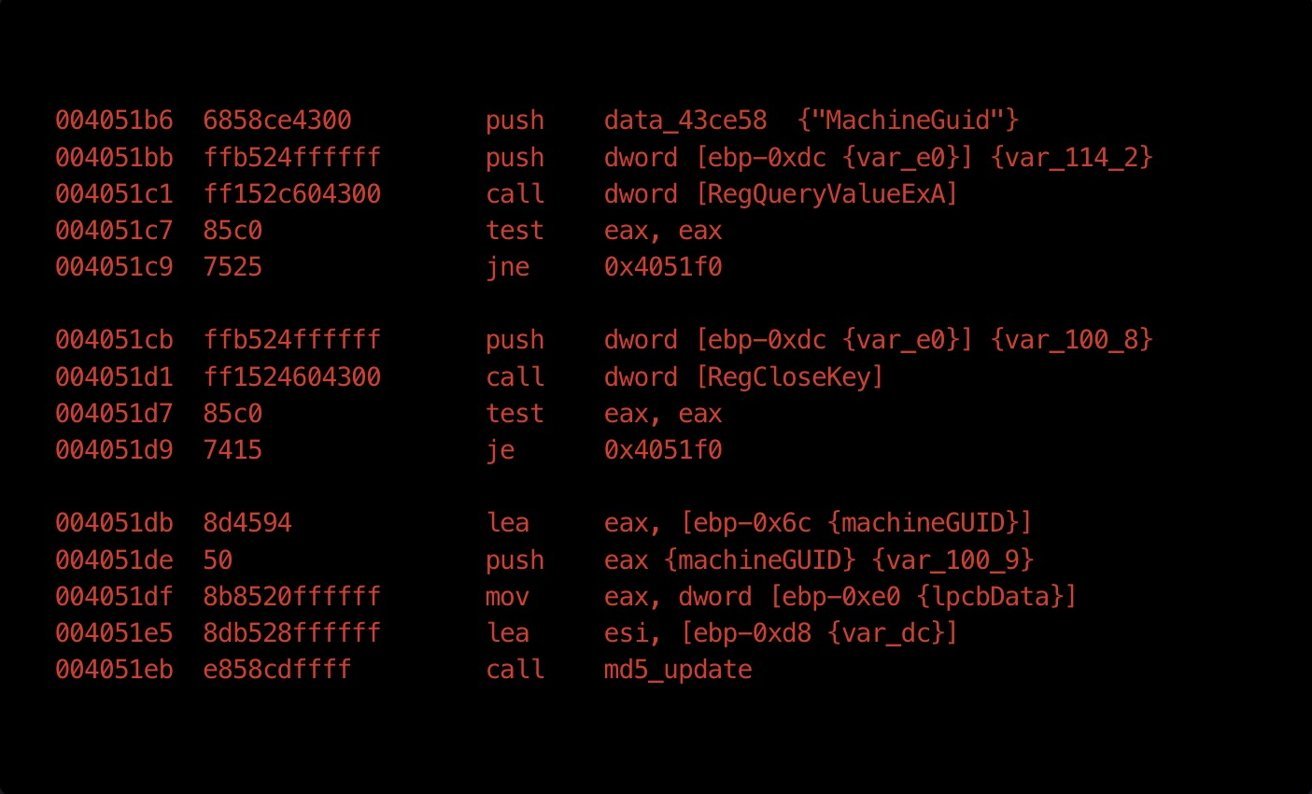
“一番调试后,我们找到了生成hid的这段代码。” 图片来源:Eye Research
研究人员未能获取与该废弃软件相关的所有域名,导致部分更新基础设施仍不受控制。他们的干预大幅降低了表面上的暴露程度,但并不能保证每台存在漏洞的Mac都收到了修复。
禁用更新程序并不能让Popcorn Time变安全
Eye Research还发现主应用程序中存在严重漏洞,紧急更新并未解决这些问题。受影响的Time4Popcorn软件使用的是可追溯至2014年的浏览器引擎,且其安全沙箱已被禁用。
该应用通过未加密连接从原开发者已不再维护的域名加载JavaScript。研究人员证明恶意JavaScript可在Windows上运行程序,但未在macOS上演示相同攻击。
禁用存在漏洞的更新程序只解决了其中一个安全风险。过时的Popcorn Time应用仍可能使用户暴露于恶意内容和网络流量操纵攻击之下。
被遗弃的软件在开发者停止支持后很长时间仍可能构成安全风险。即使没有人打开应用程序,特权后台进程也可能在没有安全更新的情况下持续运行。
如何移除Popcorn Time并保护你的Mac
安装了Time4Popcorn版本Popcorn Time的Mac用户应将其移除,即使多年未打开过该应用。Eye Research建议完全卸载,因为禁用更新程序并不能修复应用的其他安全漏洞。
从“应用程序”文件夹删除应用并不一定会移除相关的后台服务。用户可通过打开Finder,选择“前往”>“前往文件夹”,输入/Library/PrivilegedHelperTools/,查找名为PT.updd的文件,来检查是否存在漏洞的Mac更新程序。
相关的启动守护进程位于/Library/LaunchDaemons/PT.updd.plist。Eye Research的安全公告提供了在服务仍存在时禁用它的具体Terminal命令。
Mac用户还应保持macOS更新,并维持Apple内置的恶意软件防护。不过,操作系统安全更新无法纠正被遗弃的第三方应用中的漏洞。
这些发现特指较旧的Time4Popcorn分支,不适用于2025年开始使用Popcorn Time名称的另一个独立项目。